
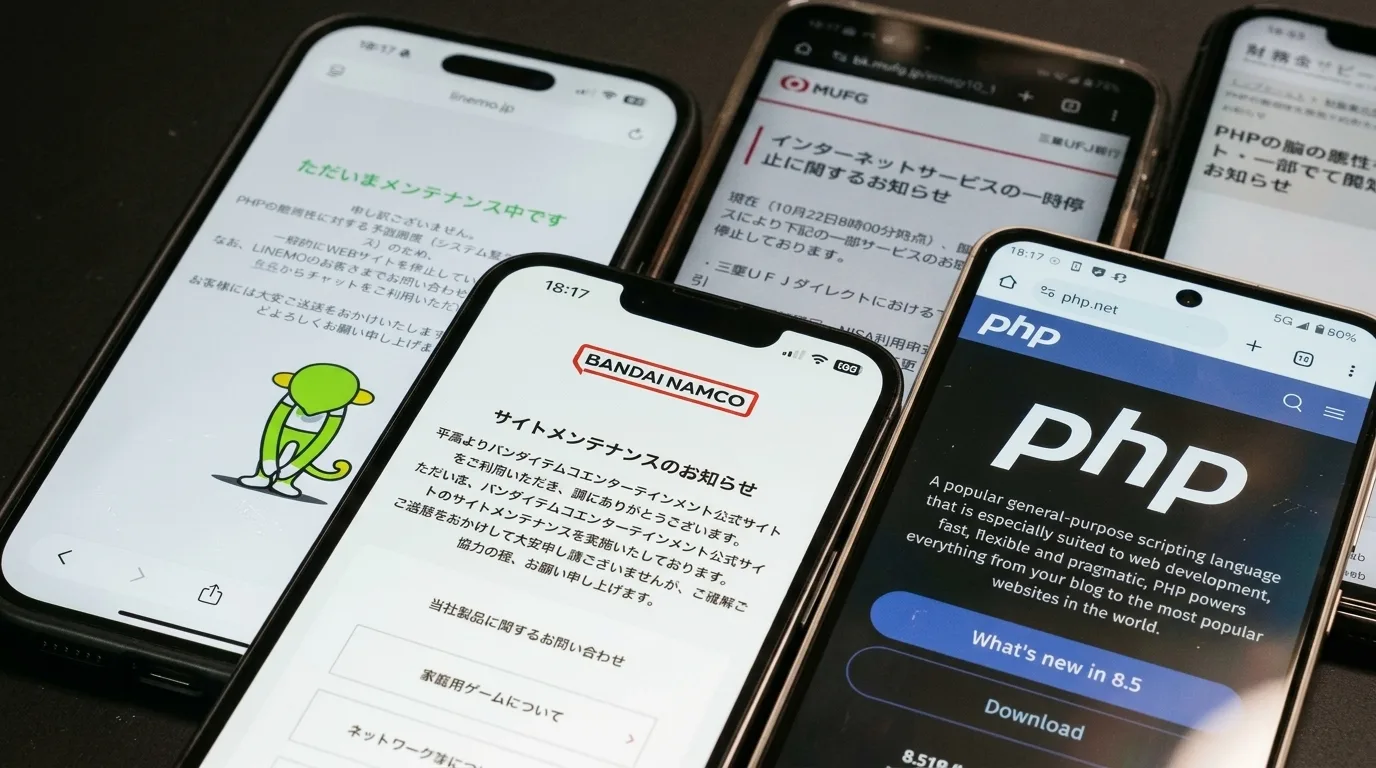
Pocas veces un anuncio técnico ha tenido consecuencias tan visibles: webs de ministerios gubernamentales y de grandes empresas suspendieron servicios esta semana tras la revelación de dos vulnerabilidades críticas en PHP, el lenguaje de programación en el que se ejecuta aproximadamente el 70 % de los sitios web del planeta.
Un parche que no admite demoras
La Fundación PHP publicó el 21 de octubre las versiones corregidas 8.5.12, 8.4.27, 8.3.36 y 8.2.35, y lo hizo con un lenguaje de urgencia poco habitual: «Si usted usa PHP, es imperativo que actualice ahora». Las fallas, conocidas como CVE-2026-109618 y CVE-2026-109619 —ambas con severidad CVSS de 9.2—, permiten que un atacante sin autenticación ejecute código arbitrario en servidores que procesan peticiones web.
La primera falla se activa cuando PHP maneja mal un error de agotamiento de memoria; la segunda, cuando el estado interno de una petición sobrevive tras liberarse su memoria y contamina la solicitud siguiente. Investigadores de php2shell.com advierten que la segunda puede además filtrar memoria del servidor, con contraseñas, tokens y certificados de otras peticiones.
La huella de la inteligencia artificial
El hallazgo tiene firma del futuro. La empresa de seguridad Calif detectó una de las fallas usando el modelo GPT-5.6 Sol de OpenAI, dentro de la iniciativa «Patch the Planet»; Wiz descubrió ambas de forma independiente, y Anthropic reportó que su modelo Claude identificó 493 problemas de seguridad en 25 proyectos de código abierto. Según OpenAI, «la IA de frontera encontró estas vulnerabilidades antes que los atacantes», abriendo una ventana de protección para los mantenedores.
La Fundación PHP reconoce ese valor —la IA ayuda a validar reportes y agrupar causas raíz— pero traza una línea: «Una persona toma cada decisión y trabaja en cada parche». Los ingenieros siguen siendo insustituibles; el problema es que faltan, y faltan recursos.
Un problema con dos años de retraso
La historia interna revelada por la propia Fundación es un mea culpa inusual. La auditoría de Quarkslab en 2024 ya detectó el problema de agotamiento de memoria, pero una «falla estructural» en los procesos de decisión dejó la solución estancada durante meses, con un equipo que temía «las repercusiones de publicar una solución equivocada».
Todo cambió en 2026 con un equipo de seguridad ampliado y las herramientas de IA. En julio, Calif reportó la ejecución remota de código con la misma raíz; OpenAI la confirmó el mismo día, y desde agosto la corrección fue prioridad absoluta.
Un embargo roto y una petición de fondos
La publicación no estuvo limpia: circularon identificadores antes de tiempo, Calif difundió por error un video con su prueba de concepto, y Chainguard rompió unilateralmente el embargo publicando parches seis horas antes, tras redescubrir la falla pidiéndole a una IA que «encontrara malas vulnerabilidades en PHP». La Fundación lo calificó de irresponsable.
El cierre es una advertencia económica: la Fundación pidió financiación sostenida a empresas, proveedores cloud y gobiernos. La IA encuentra fallas más rápido que nunca, pero mantener internet a salvo sigue siendo obra de ingenieros experimentados que alguien debe pagar. CISA, mientras tanto, recomendó desconectar los sistemas PHP no parcheables hasta poder actualizarlos.
Hashtags: #php2shell #PHP #Ciberseguridad #CVE #OpenAI #Anthropic #CISA #VulnerabilidadCrítica #ActualizaYa
La entrada caduca en 6:27pm el viernes, 23 abril 2027